Imagine o seguinte cenário: após semanas de sprints intensas, testes unitários verdes e pizzas na madrugada, a equipe de desenvolvimento está pronta para publicar a funcionalidade mais aguardada do trimestre. O deploy está agendado para o fim da tarde de sexta-feira.
Minutos antes do clique final, a equipe de Segurança da Informação intervém com um PDF de 80 páginas: um relatório de auditoria apontando 37 vulnerabilidades críticas, uma chave de API da AWS exposta em um arquivo de configuração e duas bibliotecas abandonadas no NPM com exploits públicos de execução remota de código.
O resultado? Deploy cancelado, fim de semana arruinado, acusações mútuas e uma certeza amarga: o modelo tradicional de segurança como “posto de pedágio” faliu.
Segurança não pode ser uma surpresa no final da corrida. Em tempos de entregas diárias e arquiteturas em nuvem, auditar na véspera é como construir um carro de Fórmula 1 e só decidir onde colocar os freios depois que ele já cruzou a linha de partida.
1. A Metáfora dos Freios da Fórmula 1
Por que um carro de corrida tem freios de alta tecnologia? Não é para que ele ande devagar; é para que o piloto tenha confiança de acelerar no limite sabendo que o veículo responderá no momento exato.
O DevSecOps cumpre exatamente esse papel. Ele não é um freio de mão puxado pela segurança para irritar desenvolvedores e administradores de sistemas. É o sistema ABS da engenharia de software: invisível na maior parte do tempo, totalmente automatizado e cirúrgico quando uma anomalia é detectada.
O Abismo entre o DevOps Ingênuo e o DevSecOps Real
| Dimensão | DevOps Clássico (“Ingênuo”) | DevSecOps na Prática |
|---|---|---|
| Foco Principal | Velocidade de deploy e novas features | Velocidade com resiliência cibernética |
| Papel da Segurança | Auditor externo / Aprovador de última hora | Guardiã de políticas embutidas na esteira |
| Tratamento de Segredos | Variáveis em texto puro no .env do servidor | Cofre centralizado (Vault) com rotação dinâmica |
| Vulnerabilidades | Descobertas em produção ou em pentests anuais | Bloqueadas no git push ou no build do container |
| Responsabilidade | “Problema do time de segurança” | Responsabilidade compartilhada de ponta a ponta |
2. O Fluxo Operacional: A Anatomia de uma Esteira Blindada
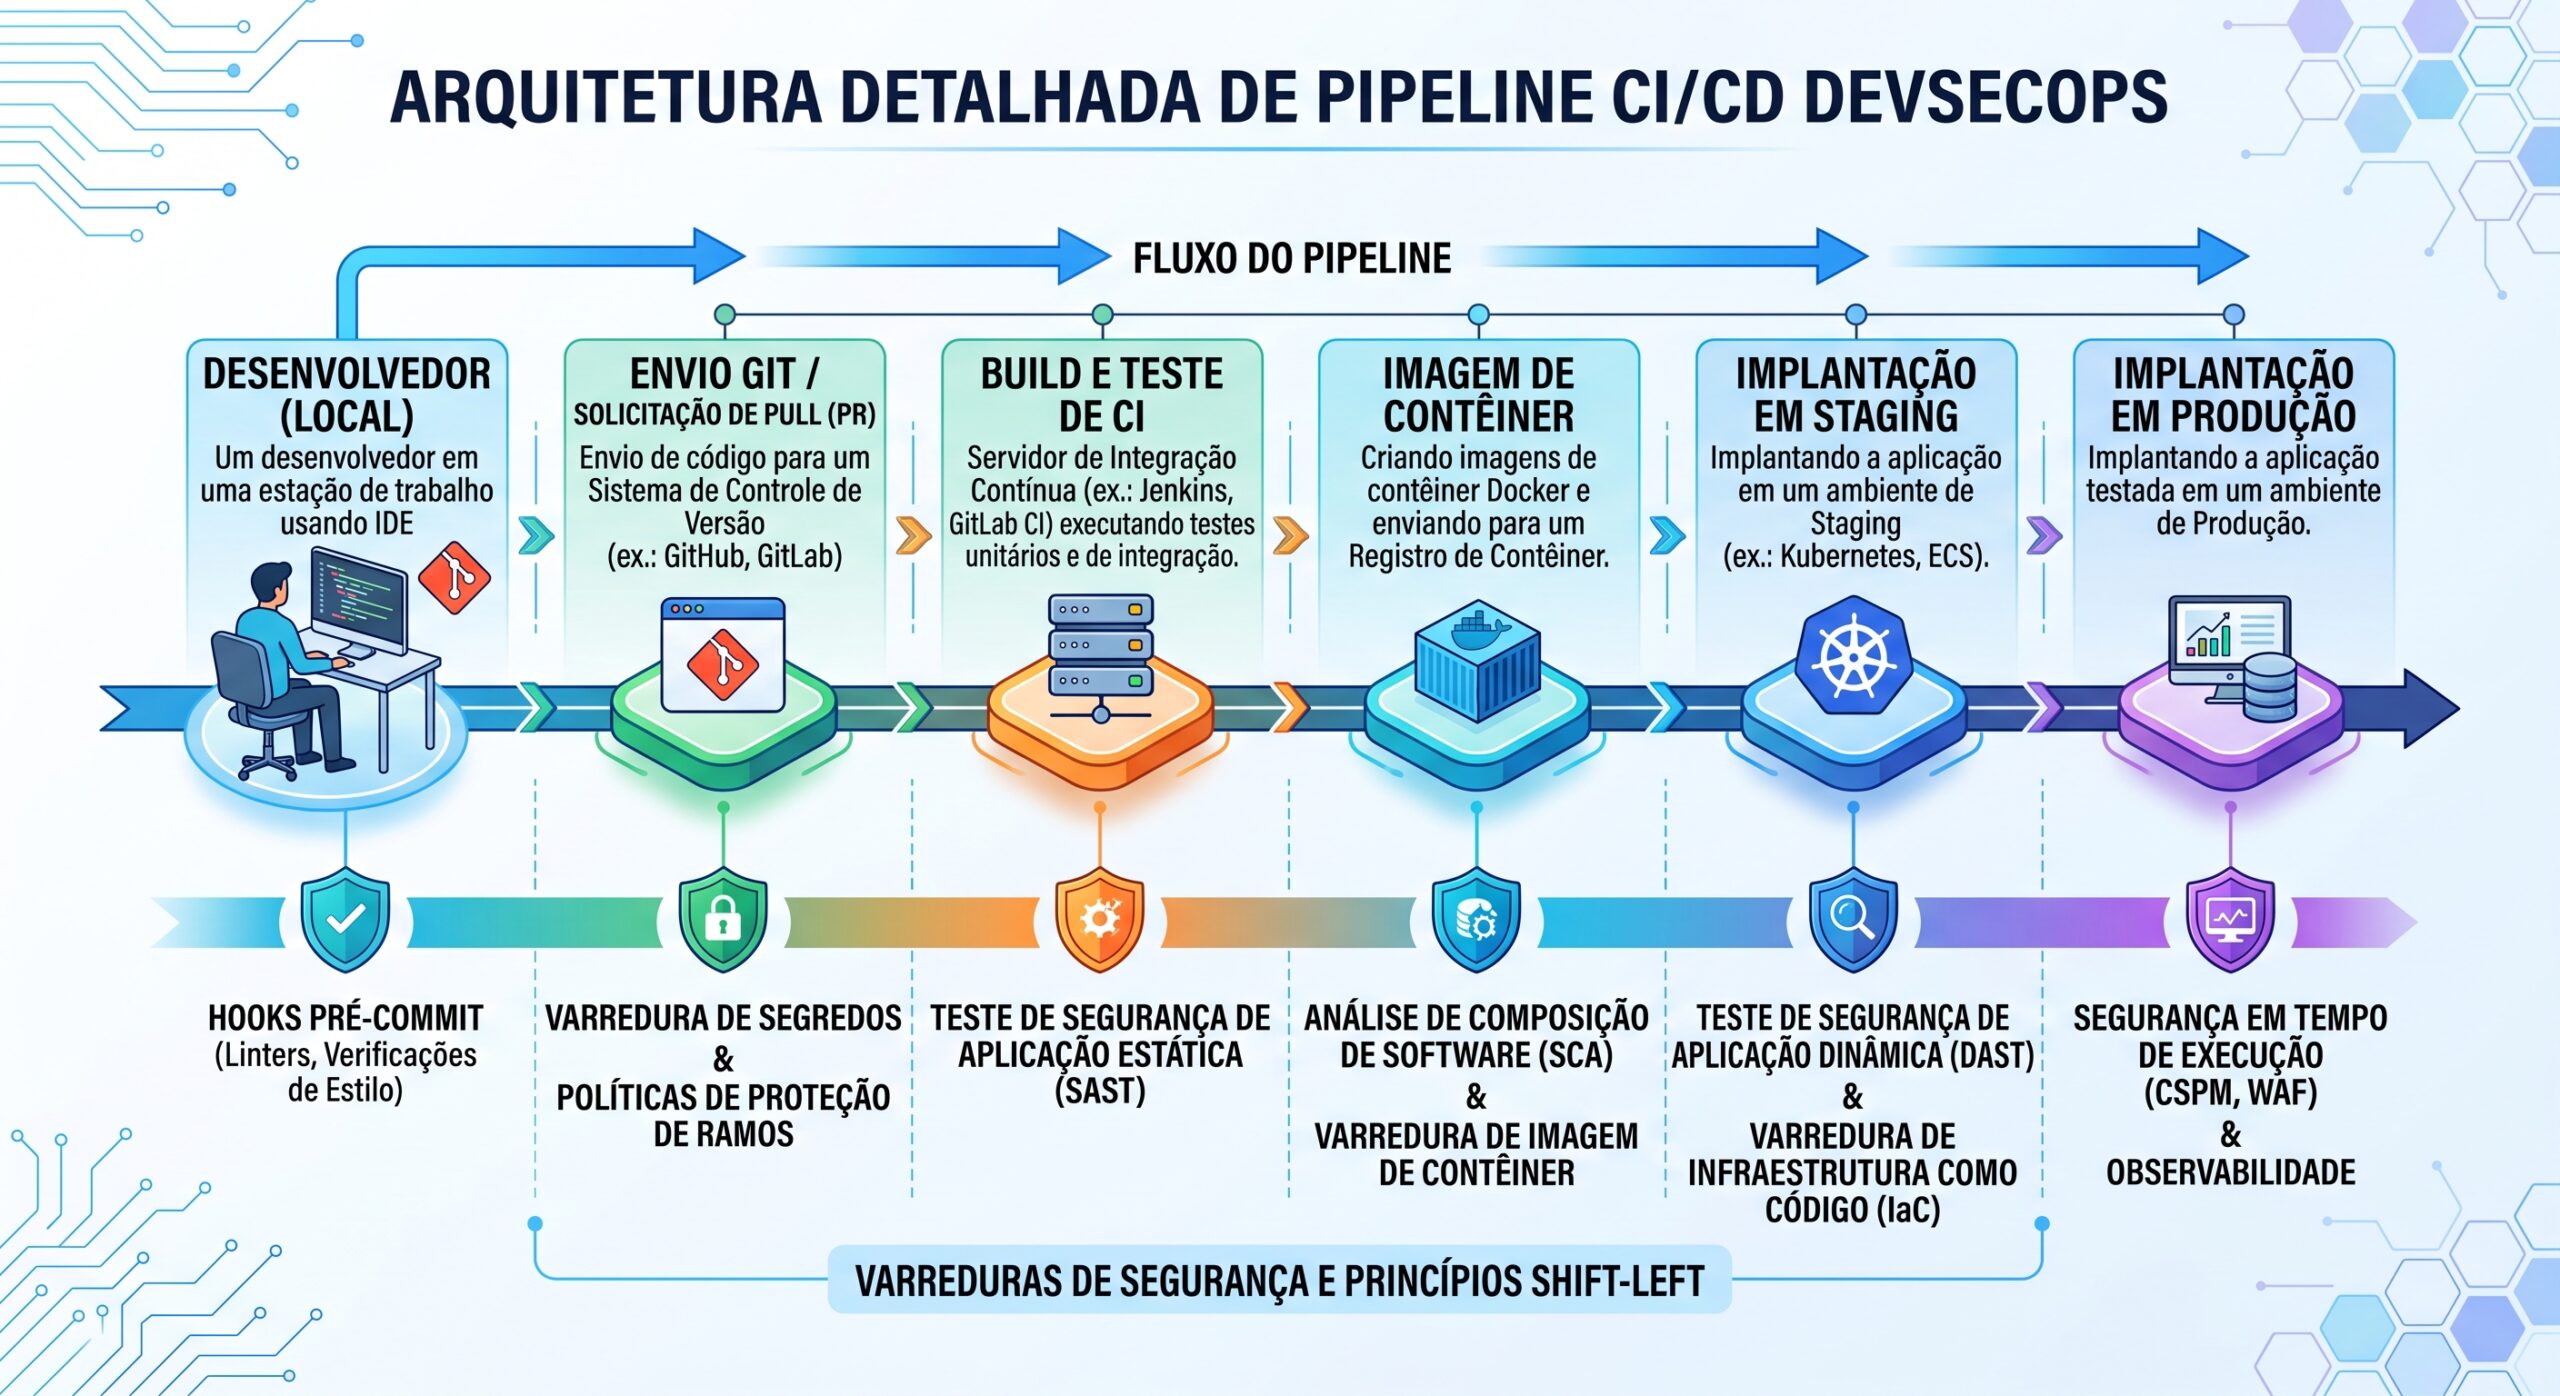
Para que o DevSecOps saia do PowerPoint e funcione na trincheira técnica, a segurança precisa ser fatiada em etapas discretas e automatizadas ao longo do pipeline de CI/CD:
Camada 1: O “Caçador de Segredos” no Pré-Commit
O erro mais comum do universo de software ainda é o commit acidental de senhas de banco, tokens de API ou chaves privadas SSH. Uma vez no histórico do Git, mesmo que você reverta o commit, a chave já é considerada comprometida.
- Solução: Ganchos (pre-commit hooks) locais com Gitleaks ou TruffleHog, impedindo que commits contendo expressões regulares de credenciais saiam da máquina do desenvolvedor.
Camada 2: Análise Estática de Código (SAST)
Você não precisa esperar o código rodar para saber se ele é perigoso. O SAST analisa a árvore sintática abstrata do código-fonte em busca de falhas estruturais, como concatenações SQL que levam a SQL Injection ou saídas sem sanitização propensas a XSS.
- Ferramentas de referência: Semgrep (rápido, baseado em regras declarativas) e SonarQube (amplo suporte a métricas de cobertura e qualidade).
Camada 3: Software Composition Analysis (SCA)
Mais de 80% do código de uma aplicação moderna é composto por dependências externas (bibliotecas Node, pacotes Python, gems, módulos Go). Se uma dependência de terceiro estiver com vulnerabilidade crítica (ex.: Log4Shell), sua aplicação inteira cai.
- Solução: Scanners como Trivy e OWASP Dependency-Check que examinam os manifestos de dependência e cruzam os dados com as bases de CVEs (Common Vulnerabilities and Exposures).
Camada 4: Inspeção de Containers e Imagens
Não adianta ter uma aplicação perfeita rodando sobre um sistema operacional de container obsoleto com mais de 200 vulnerabilidades de kernel.
- Prática recomendada: Multi-stage builds no Dockerfile, uso de imagens mínimas (como Distroless ou Alpine) e varredura automatizada das camadas do container antes da publicação no registry corporativo.
3. Onde o Sysadmin Brilha: Hardening de Infraestrutura Linux
Muitos profissionais cometem o equívoco de achar que DevSecOps é assunto apenas para desenvolvedores web. No mundo real dos servidores e data centers, a infraestrutura que hospeda essas esteiras é o alvo mais cobiçado.
Para quem atua na administração de sistemas Linux e redes corporativas, a blindagem envolve:
- Containers Rootless com Podman: Abandonar a prática perigosa de executar o daemon do Docker como root. Com o Podman rootless, mesmo que um invasor consiga quebrar o isolamento do container via exploit, ele continuará confinado a um usuário não privilegiado no host.
- Políticas Rígidas de Menor Privilégio: Controle estrito de sudoers, autenticação centralizada (como OpenLDAP ou Univention Corporate Server) e eliminação completa de chaves SSH compartilhadas entre operadores.
- Módulos de Segurança no Kernel (AppArmor e SELinux): Criação de perfis mandatórios que impedem binários de executarem chamadas de sistema anômalas, mesmo que rodem como superusuário.
- Firewall e Filtragem Dinâmica: Regras de Nftables/UFW com limitação de taxa de conexões e integração com Fail2ban para bloquear varreduras automatizadas e ataques de força bruta.
4. Como Evitar o Fracasso: A Armadilha da Fadiga de Alertas
A maior causa de morte de iniciativas de DevSecOps não é a falta de tecnologia, mas a burocratização cega.
Se o pipeline começar a emitir 500 avisos de baixa severidade e bloquear a entrega de código por vulnerabilidades teóricas sem exploit viável, os desenvolvedores encontrarão formas de desativar os scanners ou ignorarão todos os alertas.
O Guia de Sobrevivência:
- Filtre pelo que é explorável: Foque primeiro em vulnerabilidades críticas e altas que possuam exploit público mapeado no banco do CISA KEV (Known Exploited Vulnerabilities).
- Comece em Modo Consultivo: Durante as primeiras semanas, rode os scanners gerando apenas relatórios (sem quebrar a esteira). Deixe a equipe se acostumar e trace um plano de pagamento de débito técnico.
- Defina SLA de Correção Realista: Não exija correção instantânea de tudo; estabeleça prazos baseados no risco real do negócio.
5. Conclusão: Segurança é Hábito, Não Ferramenta
DevSecOps não é um produto que se compra em caixa fechada nem uma licença anual de software. É uma mudança profunda de comportamento: substituir o medo da auditoria pela certeza de que cada linha de código e cada servidor provisionado nasceram com as defesas ativadas.
Quando desenvolvimento, infraestrutura e segurança trabalham sob o mesmo propósito, o resultado é um ciclo virtuoso: código mais limpo, deploys sem sobressaltos e um fim de semana garantido sem chamados de emergência.